Freitag, 30. Oktober 2009

Bitvise SSH-Produkte

Wie vor einiger Zeit schon angekündigt, habe ich mir nun einmal die SSH-Software der Firma Bitvise Ltd. näher angesehen.

Das Unternehmen vertreibt die Software-Tools WinSSHD und Tunnelier bzw. stellt diese auf den eigenen Internetseiten zum Download zur Verfügung. Wichtig sind hierbei auch die jeweils zur Software gehörenden Lizenzbedingungen, die man sich vorab einmal durchlesen sollte. So ist bspw. für den Einsatz von WinSSHD eine Kauflizenz notwendig, sobald das Produkt im persönlichen UND nicht-kommerziellen Bereich eingesetzt wird. Also zum Beispiel auch, wenn ein Studierender es nicht nur zum persönlichen Gebrauch einsetzt sondern damit auch arbeitet (bspw. als Hilfskraft). Weiterhin ist die kostenlose Personal Edition noch darauf beschränkt, dass lediglich lokale Windows-Accounts genutzt werden können. Einschließlich nur einer Windows- bzw. eine virtuelle Gruppe und auch maximal zehn Windows- und virtuelle Accounts. Auch GSSAPI wird nicht unterstützt. Zudem ist WinSSHD eher ein Serverdienst und kommt auch daher vielleicht nicht unbedingt in Frage.

Bliebe Tunnelier. Diese Software ist dem SSH Secure Shell Client schon wesentlich ähnlicher. Sie bietet neben dem Terminal auch einen Datei-Explorer. Auch die Lizenzbedingungen sind für Privatanwender wesentlich angenehmer. So darf die Software von bis zu vier Personen auf bis zu vier Computern in Einzelumgebungen genutzt werden. Auch die Handhabung ist ähnlich wie beim SSH Secure Shell Client. Von daher kann man diese Software auch problemlos weiterempfehlen. Zumal sie im Entwicklungsstand wesentlich aktueller ist als der frei nicht mehr weiterentwickelte SSH Secure Shell Client. Für den kommerziellen Einsatz sollte man es sich allerdings überlegen. Eine Unlimited Project License schlägt immerhin mit 12.500 US-Dollar zu Buche, für den einzelnen User mit je 44,95 US-Dollar ...

Weitere Projekte, aus denen in der Zukunft vielleicht noch einmal etwas wird, seien auch noch kurz genannt. Aktuell sind diese Tools aber wohl nicht wirklich einsatzbereit.

Libri-Datenleck(s)

Markus Beckedahl von netzpolitik.org hatte bereits am Donnerstag unter dem Titel "Exklusiv: Die Bücher der Anderen" darüber berichtet: Über ein "kleineres" Datenleck bei Libri.de. netzpolitik.org hatte Zugriff auf rund 500.000 Rechnungen inkl. Anschriften und Mailadressen der Kunden. Libri hatte an jede URL für die online einsehbare Rechnung einfach nur eine hochzählende Zahl gehängt. So hätte jeder Benutzer die Rechnungen anderer Kunden einsehen können.

Schmorl und von Seefeld und auch Decius nutzen das System ebenfalls für die Abwicklung ihrer Onlinebestellungen. Libri.de hat mittlerweile immerhin einen Text online gestellt. Schmorl und von Seefeld hat bisher noch nichts weiter auf die Internetseiten gestellt. Auch per Mail hat bisher noch keine der Firmen mal ihre Kunden angeschrieben und Stellung dazu genommen.

Kurze Zeit später stellte sich erneut via netzpolitik.org heraus, dass es anscheinend noch ein weiteres Problem gab. Diesmal mit den Zugangsdaten zu den Händlershops. Und hier zeigte sich dann auch, dass man bei Libri anscheinend nicht wirklich viel von Datensicherheit versteht oder hält. Beckedahl & Co. hatten es lediglich bei einigen Shops probiert und waren dort überall erfolgreich. Die Antwort von Libri.de in einem Rundbrief an seine Kunden lässt sich hier nachlesen. Dort spielt man es auf "drei Buchhändler" herunter.

Tja, muss ich mir wohl einen anderen Händler suchen bzw. nur noch direkt vor Ort vorhandene Ware einkaufen ...

Links zum Thema:
Frankfurter Allgemeine Zeitung: Interview mit "netzpolitik.org" - Alle Zahlungen könnten über unser Konto laufen
Rheinische Post: Sicherheitslücke bei Libri größer als angenommen
heise Security News: Datenleck bei Libri zieht weitere Kreise
Stern Online: Libri.de-Datenleck schlimmer als vermutet
Focus Online: Neues Datenleck bei Libri.de
Golem: Unsichere Passwörter bei Libri.de
Focus Online: Sicherheitslücke bei Libri.de
Stern Online: Datenpanne bei Libri.de
heise Security News: Libri lässt Kundenrechnungen offen im Netz liegen

Nachtrag: Auch die Buchhandlung Leuenhagen und Paris hier in Hannover nutzt das System.

Mittwoch, 28. Oktober 2009

Root-Server!?

Ich bin für ein paar kommende Projekte gerade über die Anschaffung eines Root-Servers am grübeln. Vielleicht hat ja der/die eine oder andere Leser/in auch noch ein paar Gedanken, Anregungen, Hinweise oder Warnungen parat.

Das wichtigste vielleicht erst einmal vorweg. Was sind die Mindestvoraussetzungen, die ich sehe? Es geht im allgemeinen um ein paar (nicht-geschäftliche) Projekte, die im kommenden Jahr laufen. Hierbei wird auch einiges an Bildmaterial (Fotos und Videos) anfallen. Daher wäre entsprechend "viel" Speicherplatz eine Grundvoraussetzung. Im allgemeinen dachte ich an etwas wie
Betrieb, Einrichtung, etc. sind überhaupt kein Problem. Zudem wäre eine gute Erreichbarkeit bzw. Verfügbarkeit des Servers gerne gesehen. Also nichts, wo man beispielsweise mehrmals im Monat wieder hintertelefonieren muss, weil der Server nicht erreichbar ist. Das immer mal irgendetwas sein kann, ist vollkommen klar und das lässt sich nie zu 100% ausschließen. Aber es sollte eben kein Dauerzustand sein.

Ein kleinere Netzrecherche hat auch schon etwas zu Tage gebracht. Zum einen gibt es die Internetseite Root-Server Vergleich, auf der drei Anbieter verglichen werden:
Weiterhin bin ich auf den Blogeintrag von Tim Bormann gestoßen, der sich Anfang diesen Jahres unter dem Titel "Werde Root Server mieten" auch ein paar Gedanken zu diesem Thema gemacht hat.

Neben den drei oben genannten Anbieter sind mir dann noch die folgenden (in alphabetischer Reihenfolge) untergekommen:
Vielleicht kommt ja noch der/die ein oder andere Vorschlag/Hinweis/Idee in den Kommentaren oder auch per E-Mail.

Role-based access control

Ebenfalls wurde im Rahmen der Veranstaltung "Solaris - Secure by Design" von Jörg Möllenkamp (Principal Field Technologist, Sun Microsystems) über das sogenannte Role-based access control gesprochen.

Jeder, der mit Linux- oder Unix-Systemen zu tun hat, dürfte der Administratoraccount root etwas sagen. Mit diesem Account ist man Superuser und hat eigentlich Zugriff auf alles im System. Nun gibt es aber auch Fälle, wo man überlegt, ob man einem Kollegen oder sogar einer studentischen Hilfskraft bspw. an einer Universität den Vollzugriff auf das System gibt, nur damit zum Beispiel eine einzelne Aktion durchgeführt werden kann.

Hoer kommt auf einem Solaris-System dann das Role-based access control (RBAC) ins Spiel. Hiermit ist nämlich möglich einem Benutzer bzw. einem Account nur ganz bestimmte Rechte zuzuweisen, die beispielsweise notwendig sind, um einen Webserver zu starten. Zusätzliche, nicht benötigte "normale" Benutzerrechte können zeitgleich entzogen werden.

Ein gutes um umfassendes Whitepaper dazu gibt es unter dem Titel "RBAC in the Solaris Operatin Environment" (PDF) direkt bei Sun. Aber auch Jörg Möllenkamp hat auf seinem Blog unter dem Titel "Less known Solaris features: RBAC and Privileges" eine dreiteilige An- bzw. Einleitung mit Beispielen veröffentlicht.

Blickfang Ultra Streetart Spezial

Auch die Redaktion von Blickfang Ultra hat ein Sonderheft herausgebracht. Es trägt den Titel "Streetart Spezial" und soll einen Einblick in die Graffiti-Szene aus Ultrasicht geben.

Alles in allem scheint diese Szene in Deutschland anderen Ländern durchaus "hinterherzuhinken". Zumindest bekommt man den Eindruck, wenn man Bilder beispielsweise aus Polen in diesem Heft sieht. Trotzdem sind einige optisch ganz nette Sachen dabei!

Dazu gibt es neben einem einleitenden Text noch Artikel zu "Ultragraffiti in Dortmund", drei Seiten mit Kommentaren zu diesem Bereich und den Artikel eines auf diesem Gebiet spezialisierten Anwalts. Gerade die Kommentare sehen Ultragraffiti durchaus auch distanziert im Bezug auf die "eigentliche Graffiti-Szene". Ansonsten sind die 116 Seiten mit farbigen Abbildungen vollgepackt.

Das Heft:
Blickfang Ultra Streetart Spezial
Etwas größer als DIN A5
Preis 3,90€

Samstag, 24. Oktober 2009

Basic Audit Reporting Tool (BART)

Durch die Veranstaltung "Solaris - Secure by Design" von Jörg Möllenkamp (Principal Field Technologist, Sun Microsystems) bin ich auf das Basic Audit Reporting Tool (BART) für Solaris aufmerksam geworden.

Es handelt sich dabei um ein Tool, mit dem sich Veränderungen im Dateisystem aufspüren lassen. Interessant ist es daher in erster Linie sicherlich für Systeme, die neu aufgesetzt werden. Wer kann bei bereits laufenden Systemen schon zu 100% sagen, dass alles in Ordnung ist?!

BART arbeitet auf der Dateisystem-Ebene. Das Tool wird nach der Systeminstallationen, -konfiguration und der Einspielung aller notwendigen Updates einmal ausgeführt. Die dabei entstehenden Ergebnisse sollte man am besten in eine Datei schreiben und gut (also sicher :-) ) zur Seite legen. So hat man für jeden beliebigen, späteren Zeitpunkt einen Vergleich, was sich im System verändert hat.

BART kann zudem nach den eigenen Voraussetzungen bzw. Wünschen konfiguriert werden. So lassen sich dann auch nur bestimmte Verzeichnisse oder Dateien "überwachen". Weitere Informationen hierzu finden sich im "System Administration Guide: Security Services" (PDF) ab Kapitel 5, Seite 101ff. sowie im Blog-Eintrag "Less known Solaris features: BART" von Jörg Möllenkamp.

Vacation vs. Stress

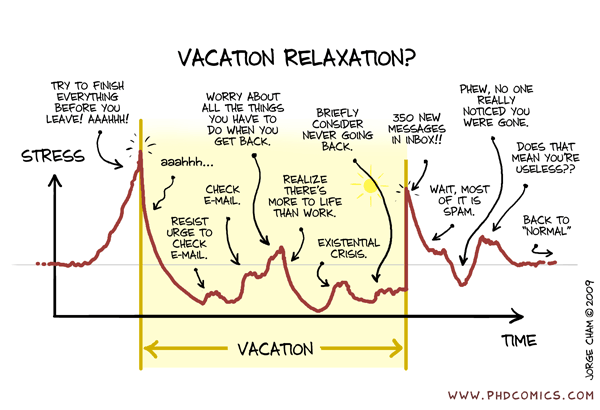
Weil es mal wieder irgendwie passt ...